Collect
O agente lê o que o Windows já regista e envia-o pelo seu próprio canal.

Um agente Windows recolhe o que o sistema operativo já conhece — processos e as suas linhas de comandos, inícios de sessão, DNS, ligações de rede, registo, PowerShell — e a consola avalia isso com regras de deteção. Quando algo está errado, o analista pode agir sobre a máquina a partir do mesmo ecrã.
O agente lê o que o Windows já regista e envia-o pelo seu próprio canal.
A consola avalia a telemetria com o conjunto de regras e correlaciona dentro de um host.
A gravidade e a técnica conduzem a uma ação automática ou a uma recomendação de um clique.
Isolar, terminar, colocar em quarentena ou desativar — registado e reversível.

Início e fim de processo com linha de comandos, integridade e processo pai, carregamento de módulos, inícios de sessão com o endereço de origem, DNS, ligações de rede resolvidas até um domínio, registo, blocos de script PowerShell, criação de serviços e tarefas. Cada recolha é governada pela política.

Regras próprias a par do SigmaHQ, mais regras Wazuh e Elastic traduzidas pelos nossos próprios analisadores para o mesmo motor. Correlação em dois passos dentro de um host, regras de limiar, um fluxo de aberto/reconhecido/fechado e uma técnica MITRE em cada regra.

Não escrevemos nenhum motor antivírus. As deteções reais do Microsoft Defender são integradas como deteções EDR, uma verificação independente do fabricante responde se existe sequer um antivírus ativo, e os achados do ClamAV são incorporados.

Terminar um processo ou a sua árvore, isolar a rede e libertá-la, bloquear uma ligação concreta, desativar um utilizador, revogar direitos de administrador, colocar um ficheiro em quarentena. A política decide que deteções atuam sozinhas e quais esperam pelo clique de um analista.

O agente liga para fora e nada liga para dentro. O controlo remoto e a transferência de ficheiros seguem por esse mesmo canal, pelo que continuam a funcionar num host acabado de isolar — transferências até 100 GiB, retomáveis e com hash à medida que avançam.

Um quadro baseado no Atomic Red Team da MITRE mostra o que é efetivamente detetado. As janelas de teste autorizadas suprimem apenas a ação de resposta — nunca a deteção, nunca o registo.
O processo, a sua linha de comandos, o processo pai que o iniciou, o utilizador, e a regra e a técnica MITRE que dispararam.
Cada ação, automática ou manual, é atribuída e auditada, e o isolamento de rede pode ser levantado com a mesma deliberação com que foi aplicado.
Que técnicas são efetivamente detetadas no seu ambiente, medido em vez de afirmado.

Uma política define que telemetria o agente recolhe, que comandos de resposta são permitidos nos endpoints que abrange e se uma deteção correspondente age sozinha ou espera por um analista. Vence a atribuição mais específica: agente, depois grupo, depois global e, por fim, a predefinição interna.
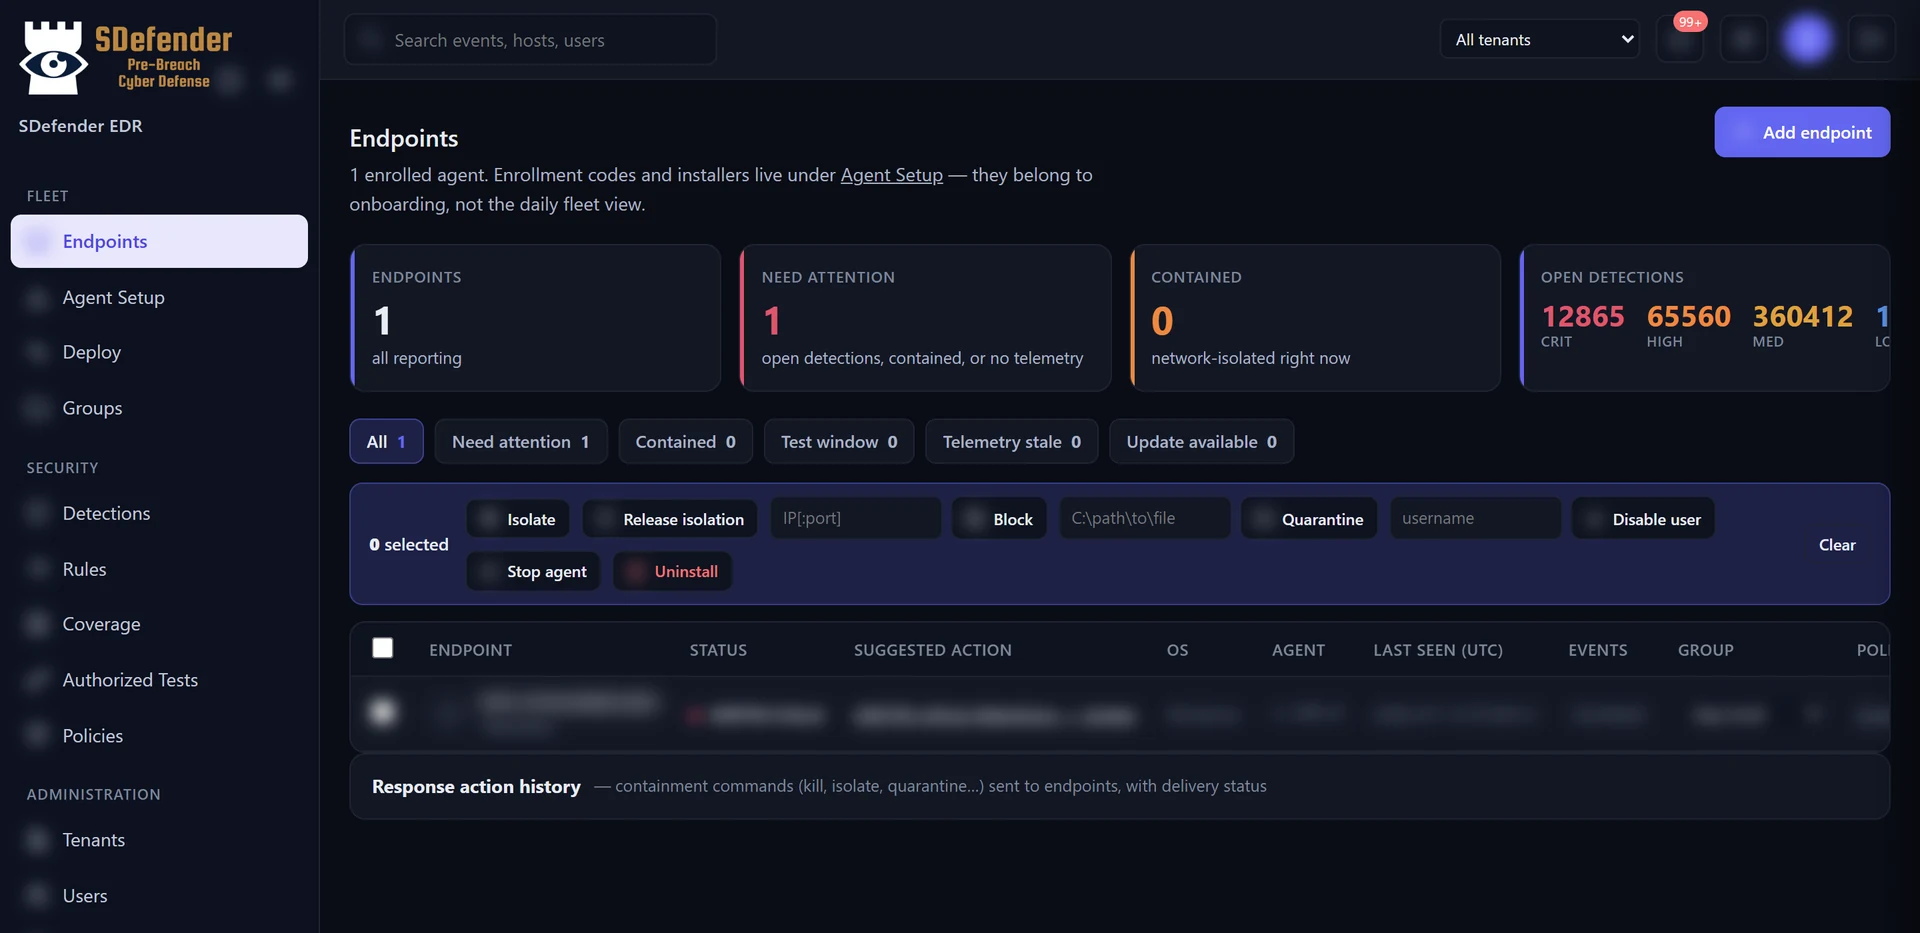
A consola tal como é entregue, com as definições predefinidas. Não são mostrados dados de endpoints.
O agente corre em modo utilizador e liga apenas para fora, pelo que a consola nunca precisa de uma rota para dentro do endpoint. É também por isso que o controlo remoto e a transferência de ficheiros continuam a funcionar numa máquina acabada de cortar da rede.
Endpoints e servidores Windows. As deteções vêm das nossas próprias regras, do SigmaHQ e de conteúdo Wazuh e Elastic traduzido para o mesmo motor, pelo que a biblioteca cresce sem portar cada regra à mão.
O agente é um agente Windows. Não cobre outros sistemas operativos.
As deteções do Microsoft Defender e do ClamAV são lidas e normalizadas. Não afirmamos substituir um produto antivírus.
O agente não instala um controlador de kernel. Isso limita o que ele consegue ver, e é por isso que uma falha do agente não pode levar a máquina consigo.
Instale em algumas máquinas, confirme que a telemetria e as deteções estão certas e depois alargue.
Um instalador assinado a partir da consola, ou uma instalação remota por WinRM.
Observe a telemetria e as deteções antes de ativar qualquer resposta automática.
Defina a política por grupo: o que é recolhido, o que dispara automaticamente, o que espera por um analista.
Responda automaticamente onde se justifica e com um clique onde não.
Escolha um produto, um ambiente e um resultado mensurável. Definimos os critérios de sucesso antes do início.
Conte-nos um pouco sobre o seu ambiente e entraremos em contacto em breve.
A sua mensagem chegou até nós; um membro da equipa SDefender entrará em contacto brevemente. Pode sempre contactar-nos diretamente através de info@sdefender.com.